03.11.2026
Ausgabe öffnen 🫧 Ist die KI-Blase gerade geplatzt?
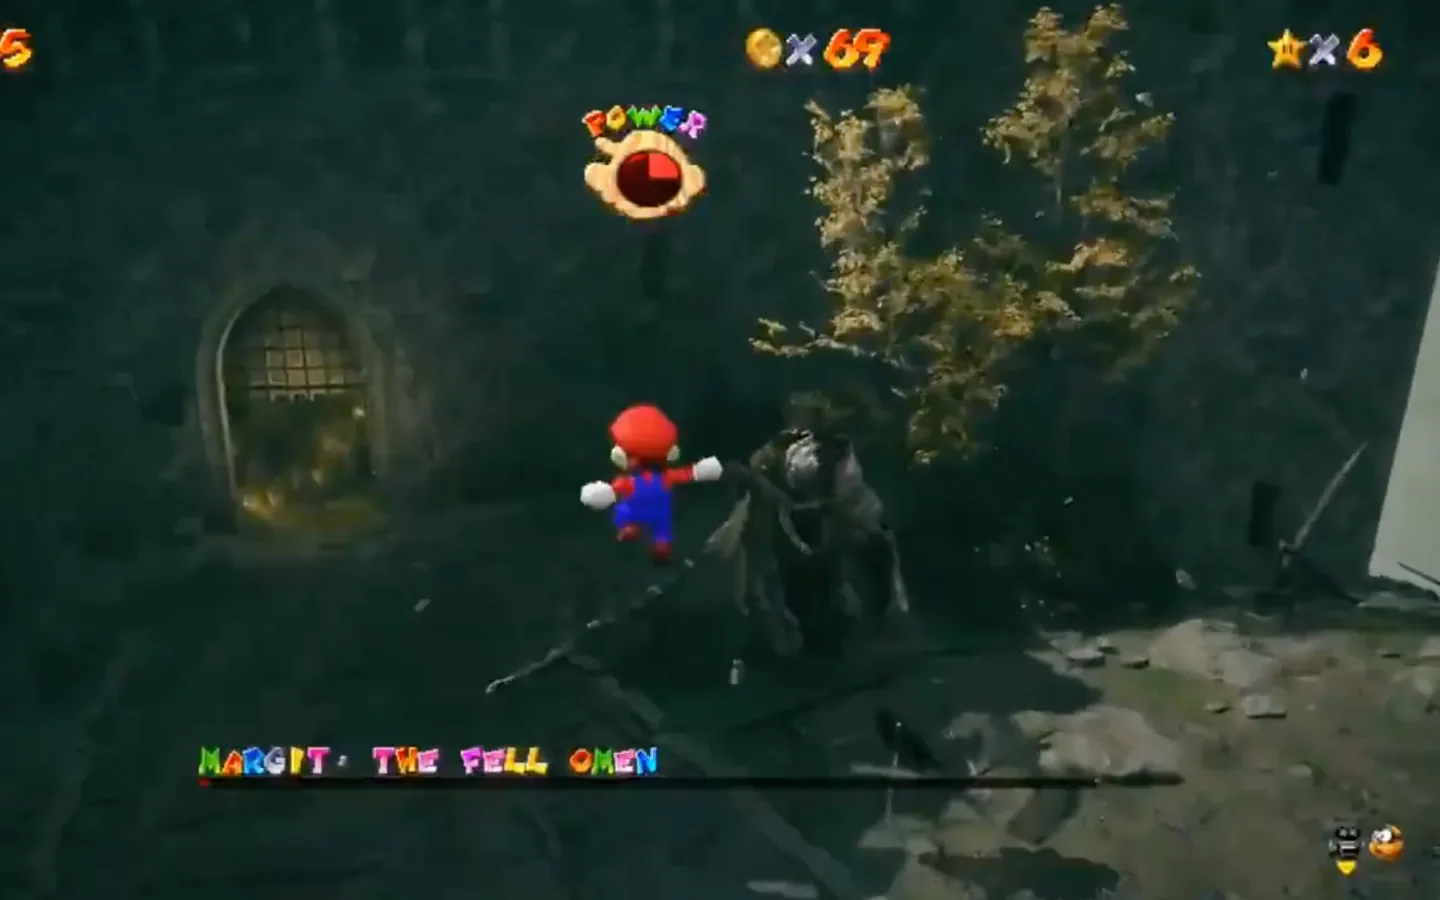
Welche Software ist noch sicher? Dieses Repository ist daran schuld! Gerade geht ein Open-Source-Tool durch die Decke, mit dem KI-Agenten jede Software auseinandernehmen. REA (Reverse Engineer Anything) ist in drei Wochen von unter 10.000 auf über 400.000 GitHub-Stars gesprungen und war tagelang das Nummer-eins-Repo auf GitHub. So funktioniert das, grob. Wenn du eine App installierst, landet auf deinem Rechner nur das fertig übersetzte Programm, der Maschinencode. Den lesbaren Quellcode behält der Hersteller. Profis können Maschinencode seit Jahrzehnten mit Spezialwerkzeugen wieder zusammensetzen, aber das war mühsame Handarbeit. REA gibt genau diese Werkzeuge deinem Coding-Agenten in die Hand. Du fragst „Wie speichert die App ihre Favoriten?“, der Agent schaut in den zerlegten Code, sammelt Hinweise, hakt nach und erklärt dir am Ende das Feature oder baut es gleich nach. Installieren ist ein Befehl, danach redest du mit dem Agenten wie immer. Und was Leute mit solchen Werkzeugen gerade anstellen, ist wild. Ein Sicherheitsforscher ließ den Linux-Taschenrechner, ein Programm mit rund 2.000 Funktionen, in 28 Minuten komplett nachbauen. Jemand hat Mario in Elden Ring gesteckt, jemand anderes Skateboards in Call of Duty. Ein Reverse Engineer ließ KI-Agenten drei Monate lang Modern Warfare 2 zurück in lesbaren Code übersetzen, 99 Prozent aller Funktionen, über 500 Milliarden Tokens. Photoshop, Lightroom und Premiere gibt es jetzt als Nachbauten in Rust, einer Programmiersprache, die bei Entwicklern gerade sehr beliebt ist. Und ein Bastler wollte nur seinen DJI-Saugroboter mit dem PlayStation-Controller steuern, knackte dabei das Cloud-Protokoll und sah plötzlich 7.000 fremde Roboter in 24 Ländern, inklusive Kamerabild. Wer selbst nachschauen will, was in den eigenen Programmen steckt, hier ist das Repo. Nur zur Erinnerung, ihr nehmt bitte nur Software auseinander, die euch gehört oder die ihr untersuchen dürft. Link